
Die weltweite PHP-Sicherheitslücke PHP2Shell hat die Region erreicht. Die Websites des Landkreises und der Stadt Rottweil waren am Donnerstagvormittag nicht erreichbar, ebenso die von Tuttlingen und Spaichingen. Andere Rathäuser wie Schramberg, Sulz und Villingen-Schwenningen blieben online.
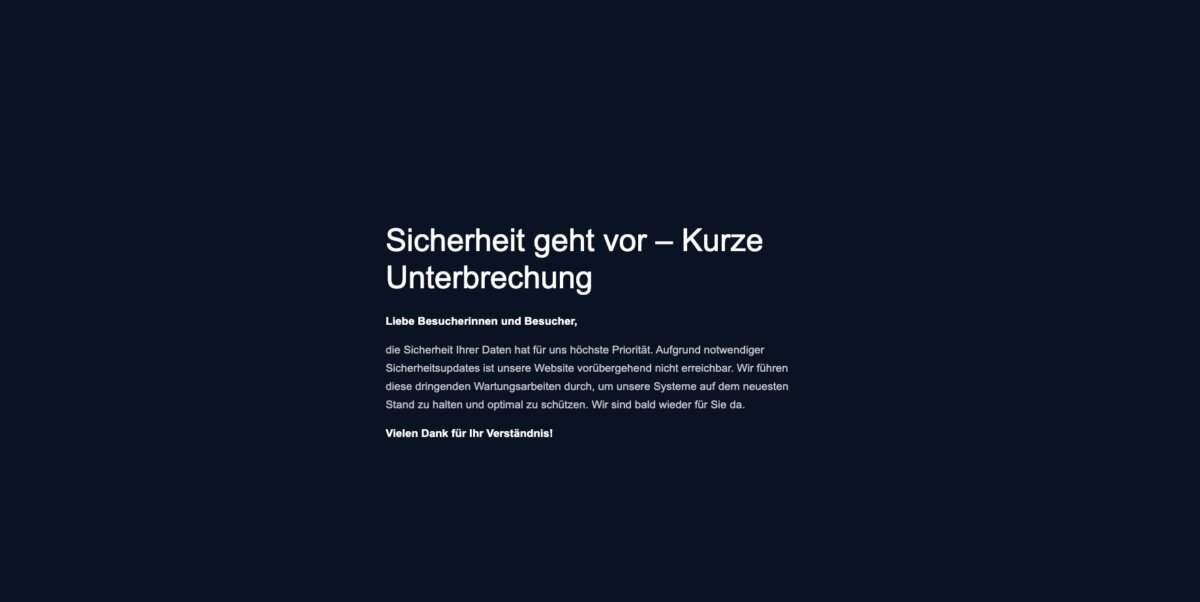
Wer am Donnerstagvormittag landkreis-rottweil.de oder rottweil.de aufrief, landete auf einer Wartungsseite. Wegen dringend nötiger Sicherheitsupdates sei die Website vorübergehend nicht erreichbar, heißt es dort. Wann sie wieder online geht, steht nicht da. Denselben Hinweis zeigen die Seiten der Städte Tuttlingen, Spaichingen und Freudenstadt, Wort für Wort.
Ein Flickenteppich in der Region
Ein Rundgang durch die Websites der Region zeigt ein uneinheitliches Bild. Balingen meldete lediglich „Server unavailable“, ohne weitere Erklärung. Die Website der Gemeinde Wellendingen antwortete gar nicht.
In Oberndorf ist die Website der Stadt erreichbar, das Ratsinfosystem dagegen nicht. Dort finden Bürgerinnen und Bürger normalerweise Tagesordnungen und Unterlagen zu Gemeinderatssitzungen. Das System läuft unter einer Adresse des kommunalen IT-Dienstleisters Komm.ONE und meldet ebenfalls „Server unavailable“. Die Adresse deutet allerdings auf Microsoft-Technik hin, nicht auf PHP. Ob der Ausfall mit der Sicherheitslücke zusammenhängt, ist offen.
Normal erreichbar waren dagegen Schramberg und Villingen-Schwenningen, jeweils einschließlich der Ratsinfosysteme. Dasselbe gilt für Sulz, Dunningen, Villingendorf, Zimmern ob Rottweil und Trossingen. Auffällig ist der Blick auf die Nachbarkreise: Die Landkreise Tuttlingen und Schwarzwald-Baar sind online, obwohl die Stadt Tuttlingen offline ist.
Was hinter PHP2Shell steckt
PHP ist die Programmiersprache, auf der ein großer Teil aller Websites läuft, vom kleinen Vereinsblog bis zu Content-Management-Systemen wie WordPress. Unter dem Namen PHP2Shell warnen Fachleute vor zwei kritischen Schwachstellen im Kern der Sprache mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Beide werden mit 9,2 von 10 Punkten bewertet und erlauben es, ohne Anmeldung fremden Code auf Webservern auszuführen. Der Angriff greift, bevor die eigentliche Website-Software überhaupt arbeitet. Wie sorgfältig diese programmiert ist, spielt also keine Rolle.
Eigentlich sollten die Lücken an diesem Donnerstag koordiniert geschlossen werden. Nachdem die Kennungen am Dienstag vorzeitig öffentlich wurden und ein Video eines funktionierenden Angriffs versehentlich ins Netz gelangte, zog das PHP-Projekt den Termin vor. Die Updates erschienen am Mittwoch gegen 15.30 Uhr deutscher Zeit.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) gab eine Warnung der zweithöchsten Stufe „Orange“ heraus. BSI-Vizepräsident Thomas Caspers rechnet damit, dass Angreifer die Lücken binnen weniger Stunden nach Erscheinen der Updates großflächig ausnutzen, weil sie die Korrekturen mit KI-Werkzeugen schnell auswerten können.
Land, Unis und Kliniken gingen vom Netz
Im Land reagierten viele Einrichtungen bereits am Mittwoch. Die Landesregierung nahm die Websites ihrer Ministerien und Regierungspräsidien vorübergehend vom Netz. Die Universität Freiburg schaltete am Vormittag ihre zentralen Webseiten, das Intranet und die Lernplattform ab. Auch die Universitätsklinika Freiburg, Heidelberg und Mannheim nahmen ihre Internetseiten vorsorglich offline.
Am Donnerstag kamen weitere Kommunen hinzu. In Baden-Baden nahm Komm.ONE die städtische Website vorsorglich vom Netz, nachdem sich die Einschätzung der Lage geändert hatte. Komm.ONE ist der größte IT-Dienstleister für den öffentlichen Sektor in Baden-Württemberg. Auch die Websites der Polizei Baden-Württemberg waren am Donnerstagmorgen nicht erreichbar. Ob das mit der PHP-Lücke zusammenhängt, konnte das Polizeipräsidium Karlsruhe nicht bestätigen.
Innenminister Manuel Hagel sagte laut WirtschaftsWoche, die Cybersicherheitslage verschärfe sich. Man müsse exponierte Systeme bei akuter Gefahr jederzeit kurzfristig vom Netz nehmen können.
Auch Firmenseiten aus der Region betroffen
Nicht nur Behörden traf es. Die Rottweiler Agentur teufels informierte ihre Kunden am Mittwoch, dass ihre Hostingpartner, darunter Timme Hosting, alle Websites auf den Servern abgeschaltet hätten. Auch Onlineshops waren betroffen. Timme Hosting hatte nach eigenen Angaben am Mittwoch um 15.31 Uhr wegen gemeldeter aktiver Ausnutzung der Lücke alle Seiten deaktiviert.
Am Donnerstagmorgen gab die Agentur Entwarnung: Die Lücken seien auf allen Servern geschlossen, auch für ältere PHP-Versionen bis hinunter zu 5.6. Die Kundenseiten sind wieder erreichbar. Zugleich rät teufels, mittelfristig auf eine aktuelle PHP-Version umzustellen, weil Versionen unter 8.2 nicht mehr offiziell gepflegt werden.
Auch die Energieversorgung Rottweil (ENRW) hat ihre Homepage vorsorglich abgeschaltet, wie das Unternehmen auf Instagram mitteilte. Als Grund nennt die ENRW die aktuelle weltweite IT-Sicherheitswarnung. In dringenden Fällen ist das Kundenzentrum unter Telefon 0741 472222 oder per E-Mail an kundenzentrum@enrw.de erreichbar. Das Störungsportal funktioniert nach Angaben der ENRW weiterhin uneingeschränkt.
Was Bürger jetzt tun können
Bei den bundesweit abgeschalteten Angeboten wurde zunächst kein erfolgreicher Angriff als Grund genannt. Die Abschaltungen sind eine Vorsichtsmaßnahme, bis die Updates eingespielt sind. Andernorts betonten Verwaltungen, dass Ämter und Bürgerbüros telefonisch und per E-Mail erreichbar bleiben und vereinbarte Termine stattfinden. Viele Verwaltungsleistungen lassen sich außerdem über das Landesportal service-bw.de anstoßen. Es war am Donnerstag normal erreichbar.
In eigener Sache
Auch NRWZ.de läuft mit PHP. Der Verlag betreibt zwei Server, einen für das Nachrichtenportal und einen für interne Anwendungen wie die Kunden- und Anzeigenverwaltung. Beide blieben am Netz. Die PHP-Versionen wurden am Mittwoch gegen 16.30 Uhr aktualisiert, rund eine Stunde nach Veröffentlichung der Updates.